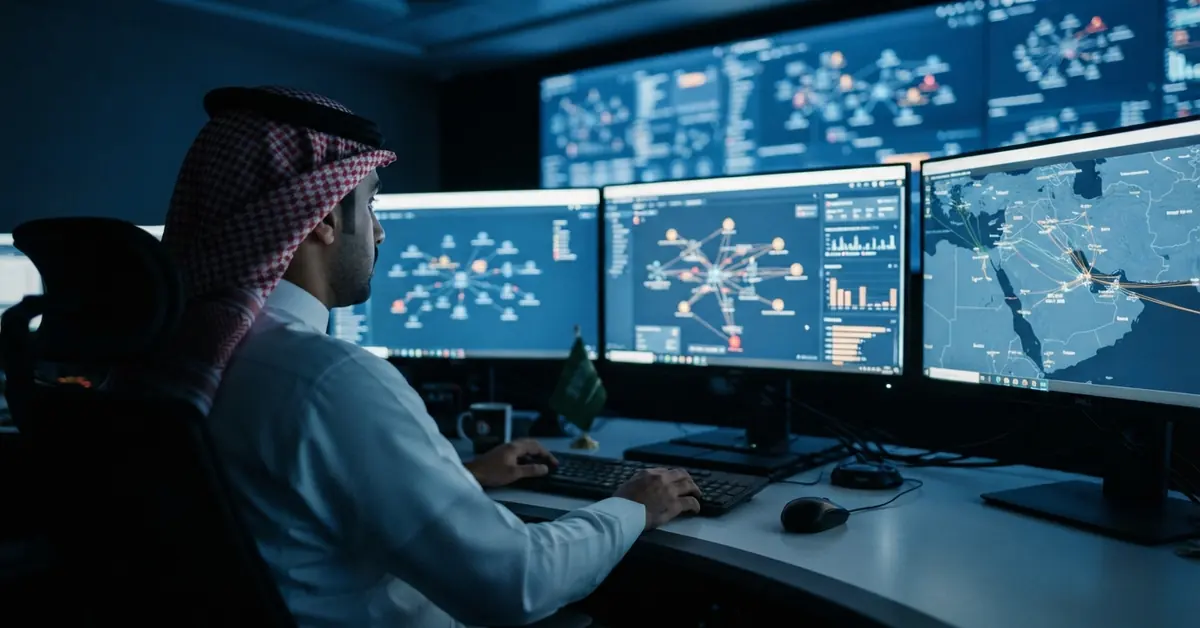
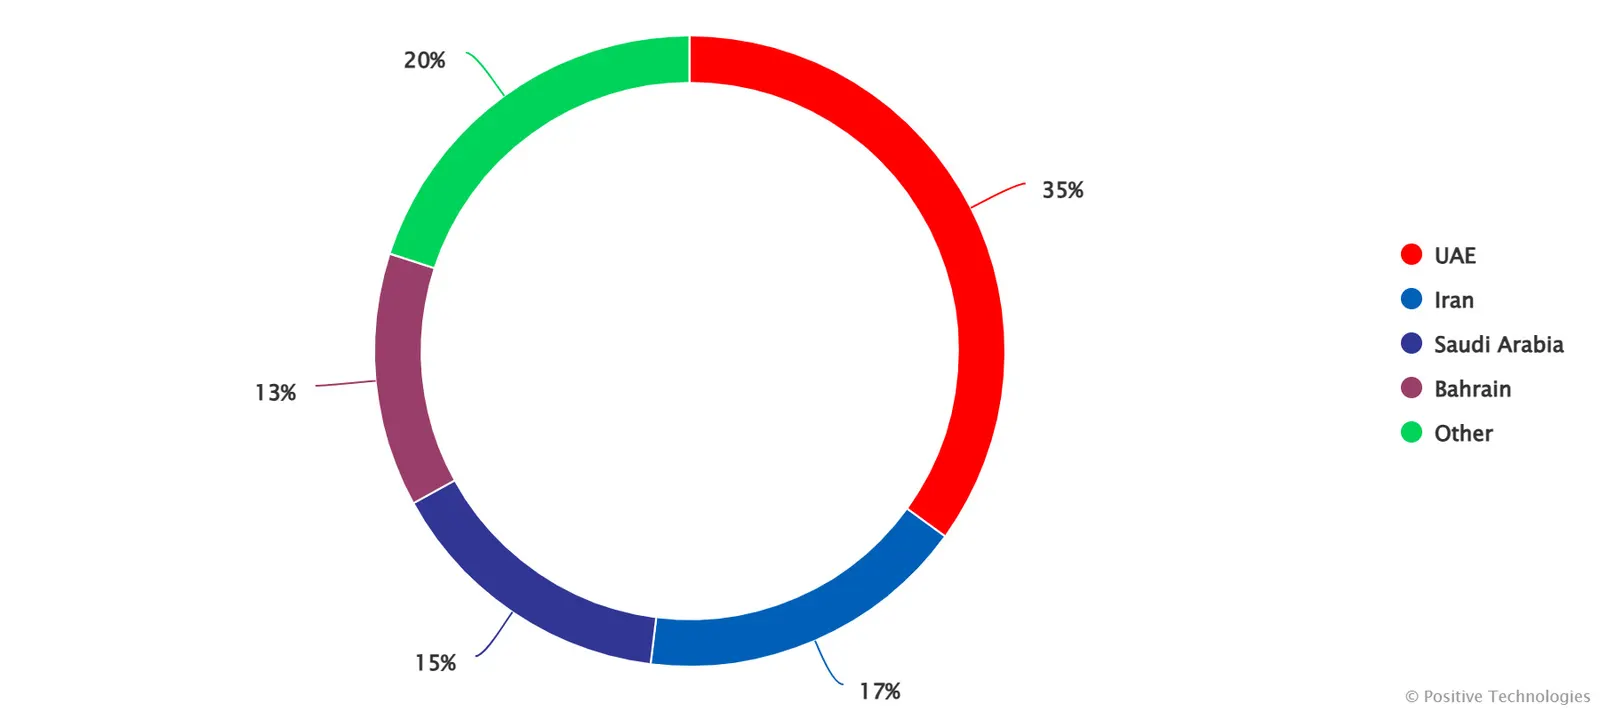
أظهرت دراسة بحثية أن الهجمات السيبرانية في الخليج تركزت بصورة رئيسية على دولة الإمارات والمملكة العربية السعودية خلال النصف الأول من عام 2026. وأوضحت شركة “بوزيتف تكنولوجيز” في تقريرها أن الدولتين استقبلتا 50% من مجمل الحوادث الرقمية المسجلة في المنطقة. وشاركت في تنفيذ هذه الهجمات مجموعات قرصنة ونشطاء إلكترونيون استهدفوا تعطيل العمليات والإضرار بالمصالح الوطنية عبر قطاعات متعددة.
توزيع استهداف الهجمات السيبرانية في الخليج
تعرضت دولة الإمارات لنسبة 35% من إجمالي الهجمات، تلتها إيران بنسبة 17%، ثم المملكة العربية السعودية بنسبة 15%. وتصدرت الجهات الحكومية قائمة القطاعات المستهدفة بنسبة 27% من الهجمات الناجحة، فيما شكلت العمليات غير الموجهة لقطاع محدد 23%. وحل القطاع الصناعي ثالثاً بنسبة 17%، واستهدف نصف هجماته مؤسسات داخل المملكة العربية السعودية، وسجل الربع الأول وحده 96% من إجمالي الحوادث.
واعتمد المهاجمون على استغلال الثغرات كناقل رئيسي بنسبة 38%، ويرجع ذلك إلى استخدام أنظمة SCADA قديمة في عدة منشآت. وجاء نشر البرمجيات الخبيثة ثانياً بنسبة 31%، تلته الهندسة الاجتماعية بنسبة 27%. وتسبب 58% من الهجمات في تعطيل العمليات التشغيلية، بينما أسفرت 46% من الوقائع عن خروقات مباشرة للبيانات.
رؤية تحليلية لمخاطر التهديدات الناشئة
أشارت دراسة “بوزيتف تكنولوجيز” إلى تزايد الاعتماد على أدوات متطورة في تنفيذ العمليات الخبيثة ضد البنى الحيوية وقطاع الاتصالات بالمنطقة.
“سيزداد استخدام الذكاء الاصطناعي في الهجمات السيبرانية في أنحاء المنطقة. ولا تقتصر أهداف مجرمي الإنترنت هنا على تحقيق مكاسب مالية، بل تشمل أيضاً توظيف الذكاء الاصطناعي لنشر التضليل بين أفراد المجتمع خلال النزاعات.”
داريا لافروفا، محللة رئيسية لدى شركة “بوزيتف تكنولوجيز”
وأوضحت لافروفا أن المجموعات المرتبطة بجهات حكومية تسعى إلى ترسيخ وجودها داخل الشبكات لغايات التجسس الصناعي. وحذرت من احتمالية تصاعد هجمات حجب الخدمة الموزعة عبر شبكات بوتنت تعتمد على أجهزة إنترنت الأشياء غير المؤمنة.
توصيات الحماية السيبرانية للمؤسسات
يوصي التقرير باتخاذ تدابير استباقية لمواجهة مخاطر الهجمات السيبرانية في الخليج وحماية البنى التحتية للمعلومات الحيوية والمنشآت الصناعية. وتشمل الأولويات الكشف المبكر عبر مراقبة حركة مرور شبكات التكنولوجيا التشغيلية، وتشديد حماية المحيط الخارجي، وتأمين قنوات البريد الإلكتروني. وشدد الخبراء على ضرورة تطبيق برامج مكافآت الثغرات واختبارات الضغط والمحاكاة الدورية لكشف النقاط الضعيفة.
آفاق تعزيز الأمن الرقمي الإقليمي
تسهم حزمة الإجراءات الوقائية في تحسين المرونة التشغيلية والتصدي لتداعيات الهجمات السيبرانية في الخليج ضمن مختلف القطاعات. ويتيح التعاون المشترك بين الفرق التقنية ومراجعة الأنظمة بانتظام خفض مستويات التعرض للمخاطر الرقمية وحماية الأصول الاقتصادية بكفاءة عالية.