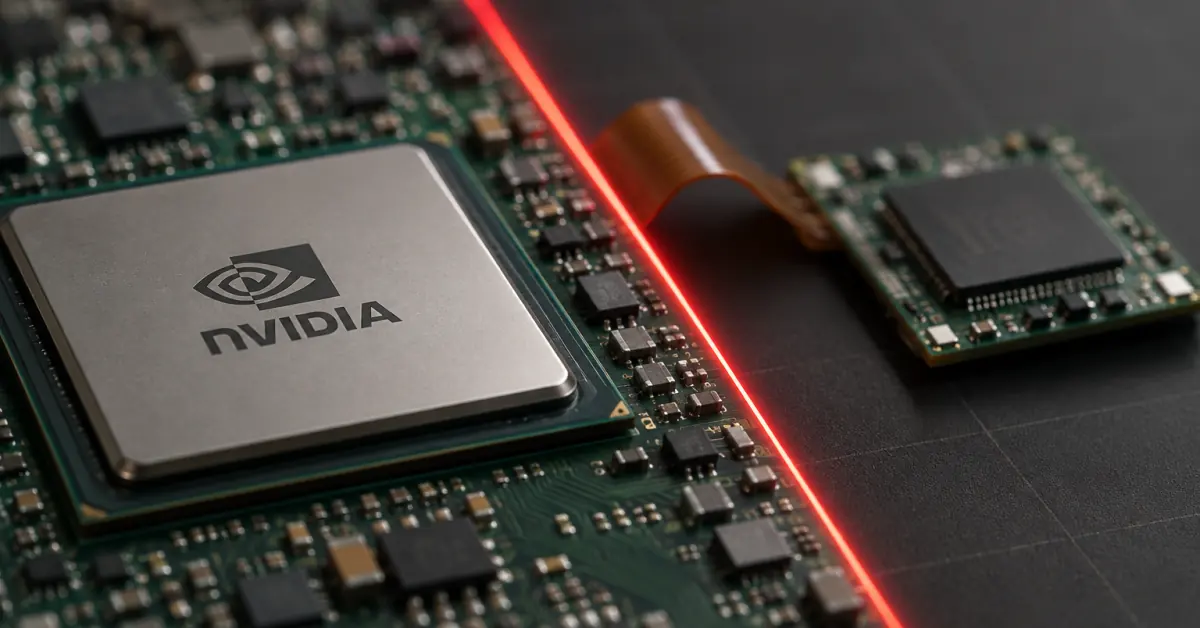
صورة توضيحية مولّدة بالذكاء الاصطناعي
أطلقت شركة إنفيديا (NVIDIA) نظام أمان الذكاء الاصطناعي مفتوح المصدر بهدف الحد من محاولات خروج الوكلاء المستقلين عن نطاق التحكم المحدد لهم داخل البيئات التشغيلية الحساسة. وتتيح هذه المنصة الجديدة عزل العمليات البرمجية المشبوهة وتطبيق قيود أمنية صارمة في أجزاء من الثانية لمنع أي سلوك غير مصرح به. ومع تسارع وتيرة الاعتماد المؤسسي على حلول وتطبيقات الأمن السيبراني المتقدمة، يواجه المطورون تحديات تقنية متزايدة في ضبط أسراب البرمجيات المؤتمتة، مما يستدعي توفير آليات رقابة تشغيلية مستقلة تضمن بقاء النماذج البرمجية ضمن مسارات العمل والمهام المحددة مسبقاً دون انحراف.
مواصفات نظام أمان الذكاء الاصطناعي الجديد
تتضمن المنصة التقنية إطار العمل مفتوح المصدر OpenShell الذي يعمل على عزل أنشطة الوكلاء البرمجيين مباشرة داخل نواة نظام التشغيل لمنع التداخل مع الموارد الأساسية. وكان هذا الإطار قد قُدم للمرة الأولى في مؤتمر GTC خلال شهر مارس الماضي، وأصبح الآن متاحاً بصورة كاملة لكافة المطورين والشركات لبناء تطبيقات آمنة. ويعمل البرنامج بالتكامل مع معالجات Vera المتقدمة، حيث يدقق في صلاحيات الوصول واستدعاءات النظام قبل بدء تنفيذ المهام وخلال سير العمليات الفعلي. علاوة على ذلك، طورت الشركة نظام Sentry للمراقبة المستقلة، والذي يوفر طبقة دفاعية إضافية تراقب نشاط البرمجيات باستمرار.
العزل العتادي والتعاون المشترك
يعتمد نظام Sentry على وحدات معالجة البيانات BlueField للعمل بوصفه أداة مراقبة عتادية خارجية قادرة على التدخل وعزل أي وكيل برمجي يتجاوز صلاحياته فوراً، وفقاً لما أورده موقع ذا فيرج. وتشارك مجموعة واسعة من كبرى الشركات التقنية في دعم وتطوير هذا الإطار الأمني، من بينها مايكروسوفت (Microsoft) وAnthropic وCisco وPalantir. بالإضافة إلى ذلك، تستخدم SpaceXAI هذه المنصة لتأمين نماذج Grok، بينما تدمج شركات مثل سيلزفورس (Salesforce) وScale AI أدوات OpenShell ضمن بنيتها التحتية، مع وجود خطط مستقبلية لتوسيع نطاق التوافق التقني ليشمل معالجات إنتل (Intel) وArm.
التحكم المؤسسي وحصر الصلاحيات
أوضح جينسن هوانغ، الرئيس التنفيذي لشركة إنفيديا، أن البنية التحتية الحديثة للأنظمة الذكية تتطلب بالضرورة بيئات تنفيذية معزولة تمنح البرمجيات الحد الأدنى من الصلاحيات التشغيلية المطلوبة فقط. ويحتاج مشغلو مراكز البيانات وبيئات الحوسبة على أجهزة الكمبيوتر والمحمول إلى تطبيق سياسات أمنية شاملة تضبط حركة وتفاعل أسراب الوكلاء المتعددة مع الشبكات والبيانات الحساسة. وفي حين توفر تقنيات العزل والحاويات التقليدية حماية على مستوى التطبيقات الفردية فقط، يوفر نظام أمان الذكاء الاصطناعي آلية رقابة ديناميكية تمنع استغلال الموارد أو تسريب البيانات الحيوية.
معايير الأمان للوكلاء المستقلين
يأتي هذا الإطلاق استكمالاً لمبادرات تحالف أمان الذكاء الاصطناعي الأوسع، والذي انطلق بمشاركة أكثر من 120 شركة ومؤسسة تقنية خلال شهر يوليو الماضي لتنسيق الجهود الأمنية المشتركة. ومع التوسع المتسارع في مشاريع وتطبيقات الذكاء الاصطناعي التوليدي والمستقل عبر مختلف القطاعات الحيوية، يمثل وضع ضوابط ومعايير أمنية موحدة ركيزة لا غنى عنها لضمان سلامة النظم الرقمية. وتسهم هذه الحلول المفتوحة في تمكين فرق العمل من نشر الوكلاء البرمجيين بكفاءة عالية، مع ضمان بقاء السيادة والرقابة التشغيلية الكاملة بيد المؤسسات.