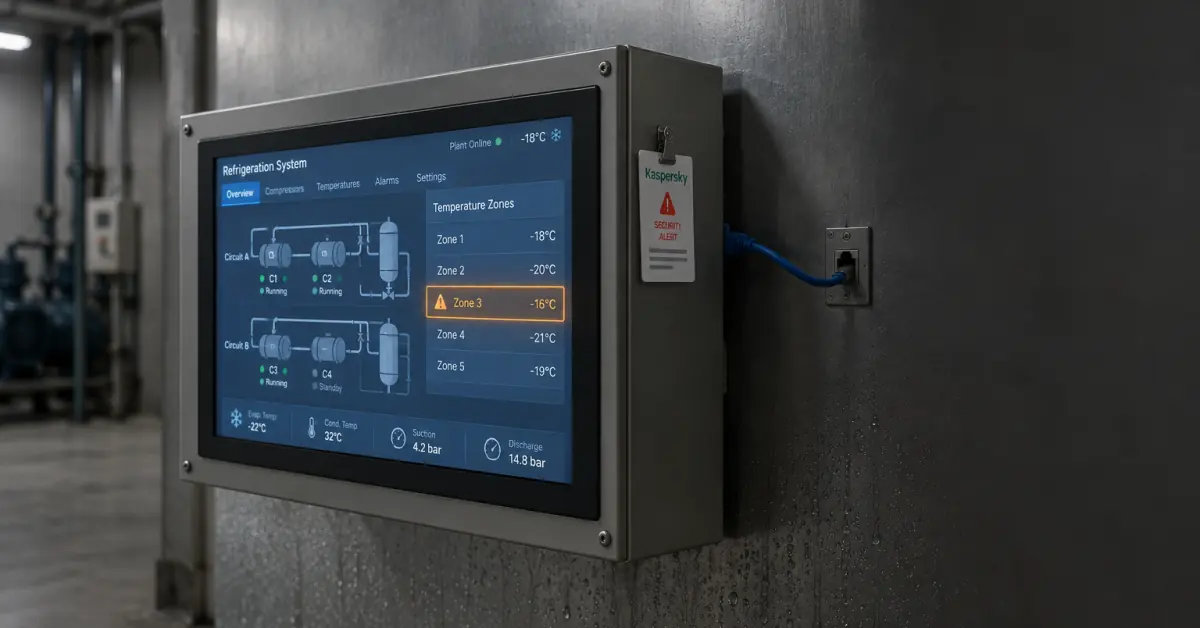
صورة توضيحية مولّدة بالذكاء الاصطناعي
تزايدت المخاوف الأمنية مؤخراً بشأن اختراق أنظمة التبريد والأجهزة المتصلة بعد تسجيل حوادث أمنية في مناطق مختلفة من أوروبا إثر فصل معدات عن شبكة الكهرباء. وأوضح خبراء الأمن الرقمي أن هذه المنظومات تعاني في كثير من الأحيان من ثغرات بنيوية تجعلها عرضة للوصول الخارجي غير المصرح به.
تصنيف التهديدات السيبرانية الفيزيائية
تصنف معدات التبريد الحديثة ضمن فئة الأنظمة السيبرانية الفيزيائية التي تتيح إمكانات المراقبة والتحكم عن بُعد. وتتطلب هذه التقنيات معايير دقيقة ترتبط بقطاع الأجهزة الذكية لضمان عدم استغلالها من جهات خارجية غير موثوقة.
“تُعد أنظمة التبريد الحديثة مثالاً نموذجياً على الأنظمة السيبرانية الفيزيائية، إذ يمكن مراقبتها والتحكم بها عن بُعد، في حين أن مستوى أمنها غالباً ما يظل غير كافٍ.”
فلاديمير داشينكو، كبير الباحثين الأمنيين في كاسبرسكي
وأفاد فلاديمير داشينكو بأن بعض الشركات المصنعة تتجاهل تطبيق الضوابط الوقائية الضرورية في منتجاتها. وتشمل هذه النواقص غياب سياسات كلمات المرور المعقدة، وعدم تفعيل المصادقة الثنائية، إلى جانب ضعف دورة حياة تطوير البرمجيات الآمنة لدى المصنعين.
أسباب تؤدي إلى اختراق أنظمة التبريد
تسهم بعض العوامل التقنية في تسهيل عمليات اختراق أنظمة التبريد، وعلى رأسها ربط لوحات التحكم مباشرة بشبكة الإنترنت العامة بدلاً من عزلها تقنياً. وتظهر هذه اللوحات ضمن نتائج محركات بحث متخصصة مثل Shodan وCensys المسؤولة عن فهرسة الأجهزة المتصلة بالشبكة عالمياً.
كما يسمح ظهور المعدات في نتائج البحث باكتشافها من قبل فرق الصيانة وقراصنة البيانات في الوقت ذاته. ويترتب على هذا الإعداد الضعيف مضاعفة مخاطر التدخل في دورات التشغيل اليومية عبر استغلال نقاط الضعف البرمجية غير المعالجة.
ثغرات التحكم البرمجي عن بُعد
رصد الباحثون سابقاً إمكانية تنفيذ تعليمات برمجية عشوائية عن بُعد تستهدف لوحات تشغيل وحدات التبريد الصناعية والتجارية. وتتفاقم الأزمة عندما تفتقر الأجهزة إلى قنوات برمجية معتمدة عبر قطاع التطبيقات والبرمجيات لتمرير التحديثات التصحيحية فور اكتشاف العيوب.
وتؤدي هذه الفجوات إلى ترك المعدات مكشوفة لفترات طويلة أمام محاولات الاختراق، مما يهدد استقرار منشآت التخزين ومراكز البيانات. وتستدعي التهديدات تدخلاً من فرق حماية أنظمة الأمن السيبراني للحد من الأضرار التشغيلية.
إرشادات حماية الشبكات والمعدات
يشير الخبراء إلى أن تجنب حوادث اختراق أنظمة التبريد يتطلب دمج معايير الأمان منذ مرحلة التصميم الأولية للمعدات. ويشمل ذلك إلغاء إتاحة اللوحات عبر الشبكة المفتوحة وتفعيل بروتوكولات تحقق صارمة تمنع التطفل البرمجي على المنظومة.
وينبغي للمؤسسات التدقيق في جاهزية الموردين قبل إتمام الشراء، مع التركيز على وتيرة إصدار التحديثات وسد الثغرات دورياً. وتضمن هذه الإجراءات حماية سلاسل الإمداد ومرافق التبريد من التهديدات المتكررة بكفاءة عالية مستقبلاً.