صورة توضيحية مولّدة بالذكاء الاصطناعي
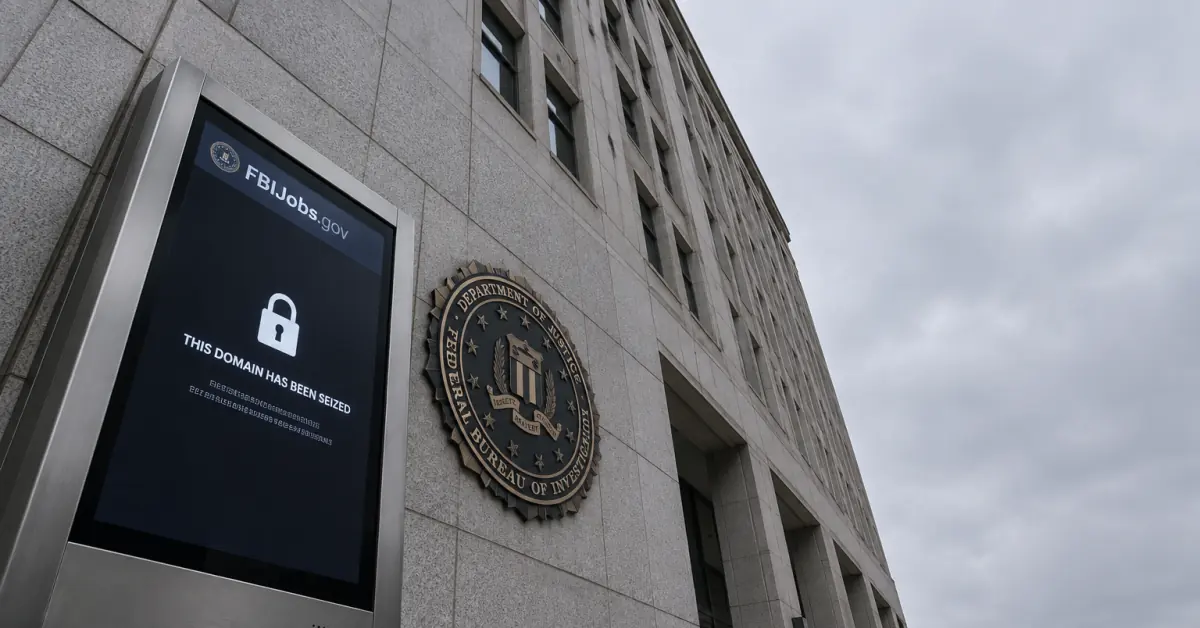
فتحت السلطات الأمريكية تحقيقاً شاملاً بشأن مزاعم اختراق بيانات مكتب التحقيقات بعد إعلان مجموعة ShinyHunters عن الاستيلاء على معلومات خاصة بالموظفين والمتقدمين للوظائف. وبحسب تقرير نشره موقع Ars Technica، تدعي المجموعة المهاجمة الحصول على ما بين 2 و3 تيرابايت من السجلات الحساسة والملفات الإدارية التابعة للوكالة الفيدرالية.
تفاصيل مزاعم اختراق بيانات مكتب التحقيقات
نشر القراصنة رسالة تفيد بالسيطرة على موقع التوظيف التابع للوكالة قبل توقفه عن العمل بشكل كامل نتيجة الواقعة. وذكرت منصة بلومبرغ أن البيانات المسروقة تشمل أسماء العملاء وعناوين إقامتهم وأرقام هواتفهم الشخصية بالإضافة إلى سجلات طبية تفصيلية. كما أشارت التقارير إلى أن بعض العينات التي عرضها المهاجمون قد تكشف تفاصيل حساسة تتعلق بمهام مكافحة التجسس والتحقيقات الميدانية التي يباشرها العملاء.
وتشير المعلومات المتاحة إلى أن عملية جمع هذه الملفات تمت عبر استهداف واجهات التقديم والأنظمة الفرعية المرتبطة بفرص العمل، مما جعل المتقدمين والموظفين الحاليين في دائرة الخطر المباشر في حال ثبوت صحة تلك الوثائق المسربة.
استغلال ثغرة أمنية في البرمجيات والسحابة
أوضحت التقارير الفنية أن الهجوم اعتمد في مراحله الأولى على استغلال ثغرة غير معلنة في برمجيات الموارد البشرية PeopleSoft التابعة لشركة Oracle. وعقب النفاذ الأولي، انتقل المهاجمون بعد ذلك نحو بيئة سحابة حكومية مستضافة لدى شركة أمازون، مما وضع إجراءات الأمن السيبراني المتبعة في المؤسسات الحكومية تحت مجهر التدقيق الفني والمراجعة الصارمة.
ويعمل خبراء الأدلة الجنائية الرقمية على مراجعة البنية التقنية وتحليل سجلات الاتصال لتحديد المسار الفعلي للهجوم، والتأكد مما إذا كان حدوث اختراق بيانات مكتب التحقيقات قد طال قواعد البيانات المركزية للوكالة أو اقتصر على الأنظمة المساعدة المستضافة خارجياً.
دوافع الهجوم والرسائل الموجهة للقيادة الفيدرالية
أكدت المجموعة المسؤولة أن عمليتها لم تكن بدافع مالي معتاد ولم تتضمن طلب فدية نقدية من الوكالة الفيدرالية مقابل استعادة السجلات أو عدم نشرها. وبدلاً من ذلك، طالبت المجموعة بتعديل تقرير تحذيري رسمي كانت قد أصدرته السلطات في وقت سابق، موجهة رسائل مباشرة إلى مدير الوكالة ومسؤولي قسم مكافحة الجرائم الإلكترونية بشأن الادعاءات الواردة فيه.
إجراءات الحماية وتأمين البنية التحتية
استجابة لهذه المستجدات، أرسلت الوكالة تنبيهات داخلية عاجلة لجميع كوادرها وعملائها لاتخاذ تدابير الحيطة والحماية الشخصية وتغيير بيانات الاعتماد أثناء استمرار عمليات التدقيق الأمني المكثف. وتتعاون الفرق الفنية المختصة حالياً مع الشركات المزودة للخدمات السحابية ومواقع التوظيف لتأمين الأنظمة وسد الثغرات البرمجية وتقليل المخاطر المحتملة الناتجة عن أي تسريب.
وتسلط هذه الحادثة الضوء على حجم التحديات والتعقيدات المرتبطة بحماية السجلات الرقمية الحساسة أمام الهجمات السيبرانية المتقدمة، حيث يترقب المراقبون والمختصون نتائج الفحص الجنائي التقني للوقوف على تداعيات اختراق بيانات مكتب التحقيقات ومدى دقة ادعاءات القراصنة المتعلقة بحجم السجلات المستولى عليها.