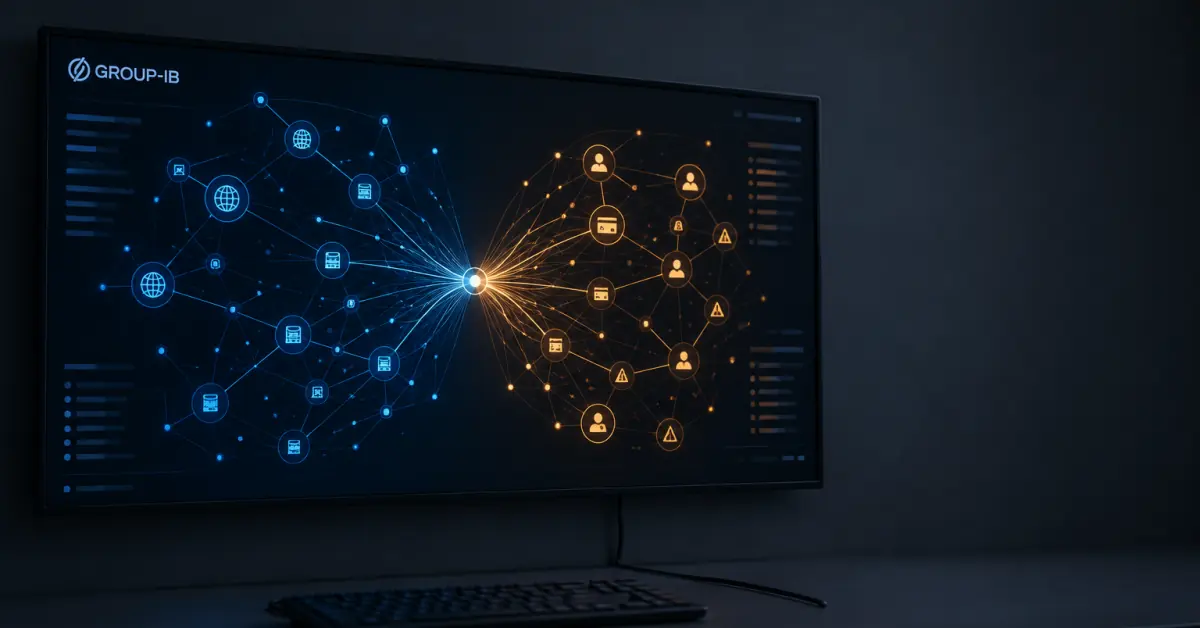
صورة توضيحية مولّدة بالذكاء الاصطناعي
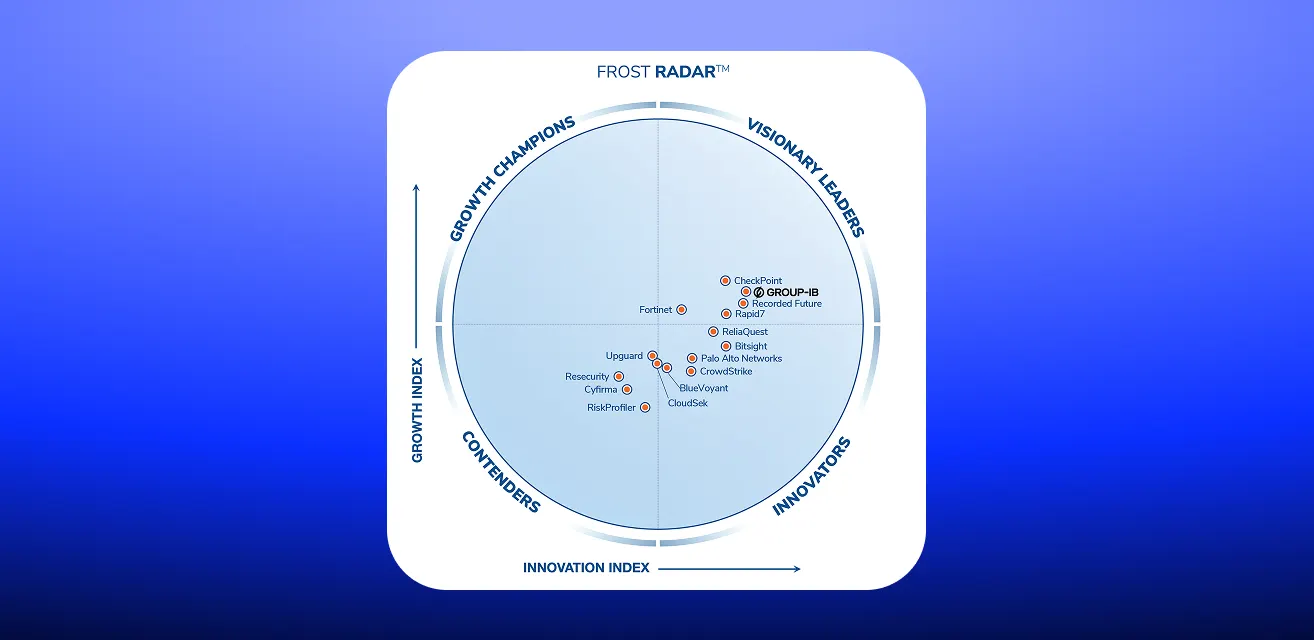
حلت منصة جروب-آي بي ضمن فئة القادة أصحاب الرؤية في مجال الحد من مخاطر المؤسسات وفق تقرير Frost Radar لعام 2026 الصادر عن مؤسسة Frost & Sullivan. وجاء هذا الاختيار عقب تقييم أكثر من 30 شركة متخصصة، حيث استوفت 15 شركة فقط المعايير الصارمة للتأهل في المؤشر التحليلي. ويعكس هذا التقييم تحولاً في قطاع الأمن السيبراني من الأدوات المنفصلة نحو المنظومات الشاملة.
معايير تقرير الحد من مخاطر المؤسسات
اشترطت المؤسسة البحثية تأهل الشركات التي توفر إدارة سطح الهجوم واستخبارات التهديدات والحماية من المخاطر الرقمية بصورة مدمجة داخل حلولها. وتطلب التقييم توفير رؤية داخلية وخارجية لمخاطر الشركات بجانب أدوات معالجة تقنية مباشرة. وأظهرت النتائج تطور السوق منذ عام 2022 من مقدمي الخدمات المستقلين نحو منصات الحماية الموسعة عبر الاستحواذ والاندماج.
وحققت الشركة المركز الثاني في مؤشر النمو بين المزودين المعتمدين، كما احتلت المرتبة الأبعد على مؤشر الابتكار التقني. ويأتي هذا التقدم نتيجة جهود دمج التهديدات الرقمية ومؤشرات الاحتيال ضمن منظومة تشغيلية موحدة تخدم برامج الحد من مخاطر المؤسسات عبر بيئات السحابة والشبكات المؤسسية.
دمج استخبارات التهديدات ومكافحة الاحتيال
أبرز التقرير نموذج Cyber Fraud Fusion كأحد العوامل التقنية الفارقة التي تميز الشركة في السوق المعاصر. ويربط هذا النهج بين المؤشرات التقنية مثل العناوين الرقمية الخبيثة والبرمجيات الضارة، ومؤشرات الاحتيال المالي كالحسابات المشبوهة والبطاقات المخترقة. ونتيجة لذلك، تتمكن المؤسسات من فحص الأنشطة الإجرامية التي كانت تظل مقسمة في السابق بين فرق أمن المعلومات وفرق الرقابة المالية في قطاع الاقتصاد والأعمال.
ويسهم هذا الربط في معالجة فجوات الرؤية الناتجة عن العمل المنعزل للأقسام التشغيلية. وقد اعتمدت الشركة هذا التوجه سابقاً في دراساتها المشتركة حول إطار عمل MITRE Fight Fraud لحماية المعاملات الحساسة.
“أمضت فرق الأمن سنوات في إضافة أدوات منفصلة لمعالجة مشكلات محددة، لكن كل منظومة معزولة إضافية تخلق نقطة أخرى قد يُفقد فيها السياق. ويتمثل نهجنا في توظيف المعلومات الاستخباراتية الخاصة بنا عبر هذه المجالات المختلفة، بما يمكّن المؤسسات من تحديد المخاطر في مراحل مبكرة والانتقال من الاستجابة للحوادث إلى استباقها.”
رايمون فان دير فيلده، رئيس المنتجات في جروب-آي بي
إنتاج المعلومات الاستخباراتية من مصادر أصلية
أوضحت البيانات أن الشركة تنتج ما يقارب 99.99% من معلومات التهديدات داخلياً بالاعتماد على التحقيقات الميدانية وفرق الاستجابة للطوارئ وتحليل الشفرات الخبيثة. وتدير الشركة 11 مركزاً لمقاومة الجرائم الرقمية تتولى مراجعة التهديدات الخاصة بكل منطقة جغرافية على حدة بدلاً من الاكتفاء بمصادر البيانات الخارجية المجمعة.
واستندت هذه المنظومة إلى أكثر من 1,600 تحقيق في الجرائم الإلكترونية المتقدمة أُجريت منذ عام 2003. وتوفر هذه الرؤية الميدانية للباحثين والمحللين قدرة مباشرة على رصد سلوك الخصوم السيبرانيين وبنيتهم التحتية المستخدمة في الهجمات.
التوجه المستقبلي نحو الدفاع الاستباقي
تركز الشركة في خارطة طريقها على الجمع بين استخبارات التهديدات الخارجية وبيانات الرصد الداخلية لبناء توقعات رقمية استباقية لمسار الهجمات. ويعمل هذا النهج على إشعار المدافعين بالمخاطر المحتملة قبل وقوع الضرر الفعلي، مما يدعم جهود الحد من مخاطر المؤسسات ويمنح فرق الحماية وقتاً أطول لاتخاذ التدابير الوقائية اللازمة.