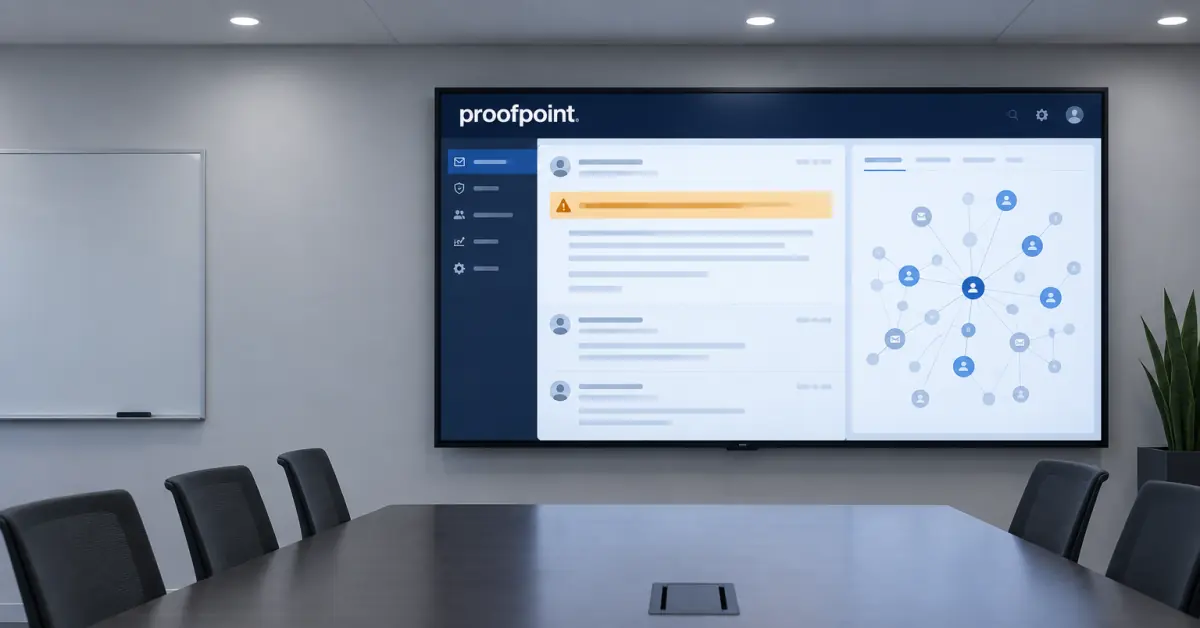
صورة توضيحية مولّدة بالذكاء الاصطناعي
كشفت شركة بروف بوينت رسمياً عن منظومة أمن التعاون التوكيلي للتصدي للهجمات المعقدة التي تتجاوز وسائل الدفاع التقليدية. وجاء هذا الإعلان خلال فعاليات مؤتمر Proofpoint Protect 2026 المنعقد في مدينة سان دييغو، حيث تعتمد المنظومة الجديدة على دمج قدرات الاستدلال المتقدمة لتقييم سياق التواصل الرقمي في بيئات العمل.
آلية عمل الكشف القائم على النية
تستند المنظومة إلى نموذج Nexus للكشف القائم على النية، والذي يحلل التفاعلات والرسائل عبر مستويات متعددة وفقاً لدرجة الاشتباه. وتُحسم معظم القرارات الأمنية في زمن يقل عن نصف ثانية، بينما تخضع الحالات غير الواضحة لتحليل معمق يحدد أهداف الرسائل ومدى توافقها مع سياق الأعمال الطبيعي ضمن منظومة الأمن السيبراني.
ويرتكز هذا النموذج على مخطط المعرفة Proofpoint Knowledge Graph، الذي يربط بين بيانات التهديدات النشطة وأنماط الهجمات وسجلات الموردين المخترقين من جهة، وسياق العمل المؤسسي وسلوكيات المستخدمين من جهة أخرى. ويساعد هذا التكامل على إيقاف محاولات الاحتيال وانتحال الشخصيات وسلاسل البريد المخترقة قبل تسليمها إلى صندوق الوارد.
قدرات أمن التعاون التوكيلي في مواجهة التهديدات
تتميز المنظومة بقدرتها على تطبيق معايير حماية مشددة للموظفين الأكثر عرضة للاستهداف، وتحديداً أصحاب الصلاحيات المالية والتنفيذية. وتعمل قدرات أمن التعاون التوكيلي على بناء نماذج مخصصة تكشف الهجمات الفردية بدقة متناهية، بالتوازي مع أتمتة عمليات التحقيق الأمني وإعادة بناء مسار الهجمات وجمع الأدلة الرقمية بسرعة فائقة لتقليص أوقات الاستجابة.
“بات المهاجمون يتحرّكون على نحو متزايد داخل العلاقات وسير العمل التي تثق بها المؤسسات أصلاً، وهو ما يغيّر معادلة الكشف. فالأمن بحاجة إلى فهم ما تسعى عملية التفاعل إلى تحقيقه، والاستدلال على السياق المحيط بها، والتحرّك قبل أن ينجح المهاجم؛ لا عبر أدوات متفرّقة، بل بوصفه منظومة واحدة تزداد ذكاءً مع كل قرار تتّخذه.”
توم كورن، النائب الرئيس التنفيذي والمدير العام لمجموعة الحماية من التهديدات لدى بروف بوينت
حماية متقدمة لبيئة المتصفح والويب
طرحت الشركة كذلك حل الحماية المتقدمة للمتصفح بالشراكة مع Push Security لمد مظلة الأمان من البريد الإلكتروني إلى متصفحات الويب. ويوفر هذا الحل دفاعاً مباشراً ضد الروابط الخبيثة، والتصيد الاحتيالي بعد النقر، والإضافات الضارة، وسرقة بيانات الاعتماد، واختطاف الجلسات، مع دمج بيانات النشاط في منصة موحدة تدعم تطبيقات الذكاء الاصطناعي التوليدي والتحليلي.
وتستمر حماية المستخدمين عبر وكلاء متخصصين يجرون اختبارات أمنية دورية تحاكي الهجمات الواقعية لاكتشاف الثغرات في بيئات التطبيقات والبرمجيات المختلفة. ويتيح هذا النهج الاستباقي للشركات معالجة نقاط الضعف التشغيلية قبل استغلالها من قبل الأطراف الخارجية.
موعد التوافر في الأسواق
أوضحت بروف بوينت أن القدرات الجديدة ستكون متاحة للمؤسسات خلال الربع الأول من عام 2027 عبر تحديث مباشر لحلول أمن التعاون الحالية، دون الحاجة إلى إجراء عمليات ترحيل معقدة للبيانات، مع مراعاة المتطلبات التنظيمية المحلية الخاصة بإقامة البيانات في كل دولة.