رصد خبراء شركة كاسبرسكي حملة تصيد رقمية استغل فيها المهاجمون نظام مايكروسوفت للمصادقة عبر إرسال أكثر من 31 ألف رسالة بريد إلكتروني احتيالية. وامتدت الحملة المسجلة بين 1 أغسطس و18 سبتمبر، حيث تضمنت الرسائل روابط لخدمات شرعية تابعة للشركة بهدف توجيه الضحايا نحو مواقع خارجية لسرقة البيانات أو تثبيت برمجيات ضارة.
آلية استغلال نظام مايكروسوفت للمصادقة
نفذ المهاجمون عملية الخداع عبر إنشاء حساب رسمي والوصول إلى مركز الإدارة الخاص بخدمة Microsoft Entra. وانتقل المحتالون بعد ذلك إلى قسم تسجيل التطبيقات لإنشاء برنامج جديد داخل المنصة. وأتاح هذا الإجراء إدراج عنوان خارجي خبيث في حقل معرّف الموارد الموحد المخصص لإعادة التوجيه، وهو المسار الذي يتلقاه المستخدم عقب نجاح عملية التحقق الرسمية.
أرسل الجناة بعد ذلك رسائل تحتوي على روابط إعادة توجيه نظامية تحمل معرّف التطبيق المسجل وعنوان الوجهة المزيفة. وبناء على ذلك، قادت النقرات الضحايا إلى واجهات احتيالية صُممت لسرقة بيانات تسجيل الدخول وتنزيل ملفات مشبوهة عبر التطبيقات السحابية دون إثارة الشبهات الأولية المعتادة.
تضمين الرسائل الاحتيالية في الإشعارات الرسمية
اكتشف منفذو الهجوم مساراً إضافياً عبر تضمين محتواهم المضلل داخل إشعارات الخدمة الشرعية نفسها بعد تفعيل فترات تجريبية أو شراء تراخيص منخفضة التكلفة. وعمد المحتالون إلى كتابة عبارات خادعة داخل خانة الاسم في صفحة النظرة العامة على المنصة.
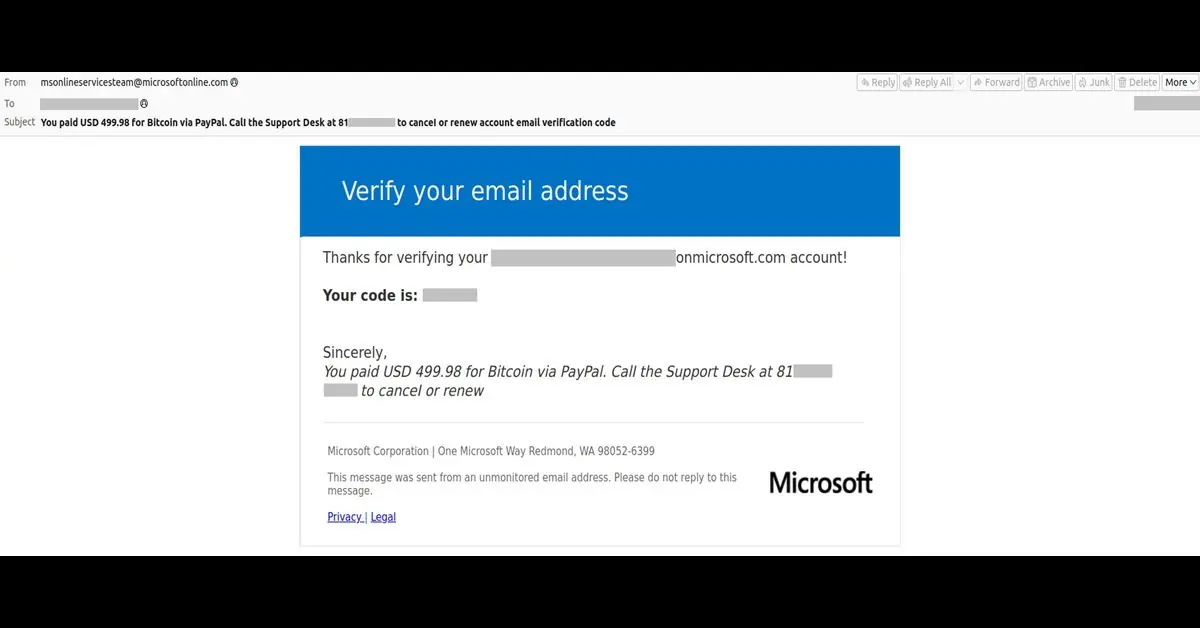
أنشأ المهاجمون لاحقاً حسابات بأسماء وبيانات مختلقة داخل قسم المستخدمين، وسجلوا الدخول عبر بوابة حسابي لإضافة البريد الإلكتروني الفعلي للضحية كصندوق بريد احتياطي مخصص لاستعادة كلمات المرور. ونتيجة لذلك، تلقى المستهدفون رموز تحقق رسمية لم يطلبوها، تضمنت نصوص الاحتيال مباشرة في خانة الموضوع والتوقيع.
«ليست هذه المرة الأولى التي نرصد فيها أنّ الرسائل والروابط الاحتيالية لا تُرسل إلى المستخدمين عبر انتحال اسم الشركة الحقيقية فحسب، بل ترسل عبر خدمات رسمية تابعة لها. ويزيد هذا الأمر مستوى المصداقية بشكل خطير للغاية، ويُصعّب عملية اكتشاف الاحتيال.»
أندري كوفتون، مدير مجموعة حماية البريد الإلكتروني من التهديدات لدى كاسبرسكي
أساليب الدفاع وإجراءات الحماية
أوضحت كاسبرسكي أن مؤشرات التصيد التقليدية تصبح غير فعالة عند انطلاق الهجمات من منصات موثوقة، ما يجعل رصدها الفردي مهمة شاقة. واستهدف المهاجمون من خلال تلك المحاولات الالتفاف على جدران الصد، وهو ما أكد استمرار استغلال نظام مايكروسوفت للمصادقة في حملات الهندسة الاجتماعية المنظمة.
تعتمد بيئات العمل المؤسسية على برامج حماية متخصصة مثل Kaspersky Security for Mail Server المدعوم بخوارزميات تعلم الآلة وتقنيات الذكاء الاصطناعي لفحص الرسائل الواردة بانتظام. كما توفر حلول الاستخدام الشخصي مثل Kaspersky Premium أدوات رقابة استباقية تسهم في تعزيز معايير الأمن السيبراني وحماية الهويات الرقمية.
نبذة عن حلول كاسبرسكي
انطلقت شركة كاسبرسكي عام 1997 في قطاع حماية البيانات والخصوصية الرقمية، وتوفر خدمات الحماية لما يزيد على مليار جهاز ونحو 200 ألف منظمة حول العالم. وتركز الشركة على متابعة مصادر التهديد وتحديث أنظمة الرصد التلقائي للحد من مخاطر الهجمات الرقمية المتطورة التي تستهدف المؤسسات والأفراد.